
 Contacte
Seguretat i observabilitat
Navegació
| ⬅️ Arquitectura tècnica i components | Ubicació i interacció ➡️ |
|---|
Seguretat a l’Arquitectura EventHub
La seguretat constitueix un pilar transversal de l’arquitectura EventHub i s’aplica de manera homogènia a tots els entorns (on-premise i cloud) i components de la plataforma.
Els mecanismes de seguretat s’integren des del disseny i inclouen, com a mínim:
- Autenticació corporativa centralitzada
- Autorització a nivell de recurs (ACL / permisos)
- Xifrat de dades en trànsit
- Xifrat de dades en repòs
- Auditoria d’accessos i operacions
Aquests mecanismes garanteixen la protecció de la informació i el compliment dels estàndards corporatius del CTTI.
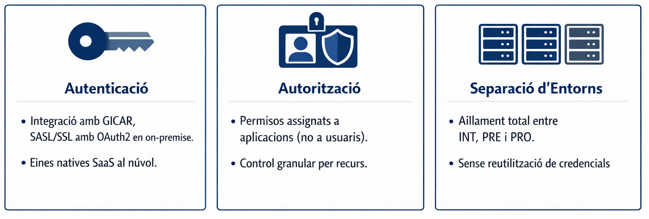
Figura – Model de seguretat integrades a l’arquitectura
El model es basa en:
- Identitat corporativa unificada (GICAR / OAuth2 / SASL_SSL).
- Control d’accessos RBAC a nivell de tòpic i aplicació, aplicat per separat a on-premise i cloud.
- Fronteres de xarxa amb aïllament total entre on-premise i cloud.
- Protecció de dades mitjançant xifratge i auditoria.

Figura – Capacitats de seguretat integrades a l’arquitectura
Les capacitats s’agrupen en tres blocs:
- Autenticació: integració amb GICAR i SASL/SSL amb OAuth2 en on-premise; eines natives SaaS al núvol.
- Autorització: permisos assignats a aplicacions (no a usuaris) i control granular per recurs.
- Separació d’entorns: aïllament total entre INT, PRE i PRO, sense reutilització de credencials.
Observabilitat i control operatiu
L’arquitectura incorpora capacitats d’observabilitat que permeten supervisar el funcionament de la plataforma de manera integral.
Les funcionalitats principals inclouen:
- Monitoratge de clústers i serveis
- Supervisió de la producció i consum d’esdeveniments
- Detecció proactiva d’errors i degradacions
- Control de l’ús i consum de recursos
Aquest model permet disposar de visibilitat completa (end-to-end) del comportament dels fluxos d’esdeveniments i facilita la detecció anticipada de situacions anòmales.
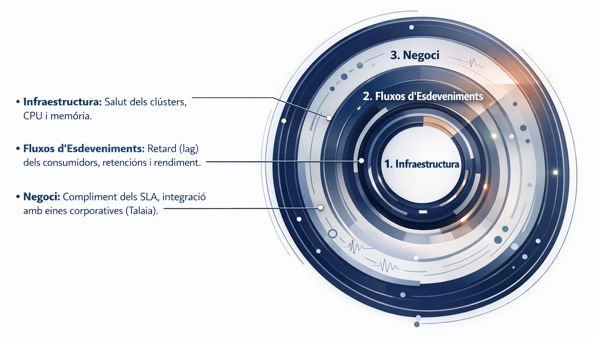
Figura – Model d’observabilitat i control de la plataforma
L’observabilitat s’estructura en tres nivells:
- Infraestructura: salut dels clústers, CPU i memòria.
- Fluxos d’esdeveniments: retard (lag) dels consumidors, retencions i rendiment.
- Negoci: compliment dels SLA i integració amb eines corporatives (Talaia).
El «com» operatiu
Aquesta pàgina descriu el model de seguretat i observabilitat. Els procediments concrets es troben a la secció d’Operativa:
- Com demano permisos / OAuth: Seguretat (usos) i Permisos creuats.
- Quines alertes i llindars hi ha: Observabilitat.
- Què es considera incidència i com s’escala: Incidències transversals.